📅 28 Septembre 2026
Le bulletin regroupe au total 14 vulnérabilités, principalement liées à DOMPurify, mais également à React Router et à Java. Les failles identifiées concernent notamment des problèmes de Cross-Site Scripting (XSS), de contrôle des accès, de redirection et de gestion des mécanismes de confiance.
La vulnérabilité présentant le score CVSS le plus élevé atteint 7.2, ce qui place le bulletin dans une catégorie de risque significative, sans toutefois atteindre le niveau critique.
La grande majorité des failles concerne DOMPurify, un composant utilisé pour nettoyer et sécuriser du contenu HTML, SVG ou MathML avant son utilisation dans une application web.
Parmi les failles les plus importantes :
⚠️ CVE-2026-65898 – XSS avec un score de 7.2
Cette vulnérabilité est la plus élevée du bulletin. Elle concerne la gestion de la liste des attributs autorisés par DOMPurify lorsqu’un hook uponSanitizeAttribute est utilisé.
Un attaquant pourrait exploiter cette faiblesse pour modifier durablement cette liste et permettre ensuite l’utilisation d’attributs dangereux, pouvant conduire à une exécution de JavaScript sous forme de XSS stocké.
Les autres vulnérabilités DOMPurify présentent principalement des scores CVSS de 6.1, avec différents mécanismes de contournement du processus de nettoyage : gestion des Trusted Types, mode IN_PLACE, éléments personnalisés, expressions de templates ou encore manipulation des listes d’éléments et d’attributs autorisés.
Une autre vulnérabilité, CVE-2026-66010, obtient un score de 6.1 et concerne également le contournement de certaines politiques de sécurité via les éléments personnalisés.
Enfin, CVE-2026-75838 obtient un score de 5.1 et concerne le mode de nettoyage IN_PLACE, dans lequel certains sous-arbres détachés peuvent ne pas être correctement neutralisés.
➡️ même si chaque vulnérabilité prise individuellement reste modérée, leur concentration autour d’un même composant de sécurité mérite une attention particulière.
🌐 React Router également concerné
Le bulletin couvre également trois vulnérabilités dans React Router.
CVE-2026-53668, avec un score de 6.9, peut permettre une attaque XSS dans certaines applications utilisant des redirections ouvertes.
CVE-2026-53666 et CVE-2026-53669 obtiennent quant à elles un score de 6.1. La première concerne une utilisation dangereuse de données contrôlées par l’utilisateur dans certains scénarios SSR/hydration, tandis que la seconde permet une redirection ouverte via l’utilisation de backslashes dans Link et useNavigate.
Il est toutefois important de noter que CVE-2026-53666 ne concerne pas les applications utilisant React Router en Declarative Mode. La vulnérabilité vise des configurations particulières en Framework Mode et Data Mode avec SSR/hydration manuelle.
🚨Une vulnérabilité Java à ne pas oublier
Enfin, le bulletin mentionne CVE-2026-61308, une vulnérabilité d’improper access control dans Java SE.
Avec un CVSS de 6.8, elle est difficile à exploiter mais peut être attaquée à distance via HTTP sans authentification. Une exploitation réussie pourrait permettre un accès non autorisé à des données critiques accessibles depuis Java SE.
🛠️ Correctifs et recommandations
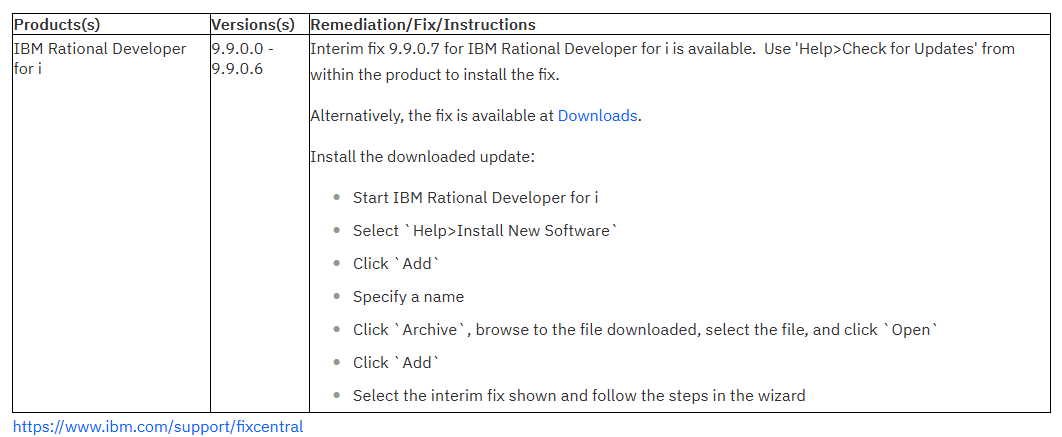
Ce bulletin étant principalement lié aux dépendances utilisées par IBM Rational Developer for i, la priorité est de mettre à jour l’environnement vers les niveaux corrigés fournis par IBM.
Une attention particulière doit être portée aux composants DOMPurify et React Router, compte tenu du nombre de vulnérabilités identifiées. Les environnements utilisant des fonctionnalités web avancées ou des configurations SSR/hydration doivent également être examinés avec soin.
📌 Conclusion
Ce bulletin illustre surtout l’importance de maintenir à jour les composants tiers intégrés à IBM Rational Developer for i.
Avec 14 vulnérabilités corrigées, dont plusieurs failles XSS dans DOMPurify et des problèmes de sécurité dans React Router et Java, la mise à niveau reste recommandée pour limiter les risques liés aux dépendances de l’environnement.
La vulnérabilité la plus sévère, CVE-2026-65898 (CVSS 7.2), constitue le principal point d’attention de ce bulletin, tandis que les autres failles renforcent l’intérêt d’appliquer les correctifs disponibles.
🔗 Lien officiel IBM Security Bulletin 🔗
⚡Agissez maintenant pour sécuriser votre environnement IT avec STR-iCT !
🔐 Restez informé sur les dernières alertes cybersécurité !