📅 24 Septembre 2026
IBM a publié un bulletin de sécurité concernant Network Authentication Service (NAS) sur IBM i. La vulnérabilité identifiée, référencée CVE-2026-84414, pourrait permettre à un attaquant local déjà authentifié de modifier la propriété de fichiers arbitraires.
Avec un score CVSS de 7.8, cette faille présente un niveau de criticité élevé et mérite une attention particulière sur les environnements IBM i concernés.
🔐 Une gestion incorrecte des permissions
La vulnérabilité repose sur une mauvaise attribution de permissions à une ressource critique (CWE-732).
Concrètement, IBM i pourrait permettre à un attaquant local et authentifié de modifier le propriétaire de fichiers arbitraires. Le problème est lié à une validation insuffisante d’un chemin de fichier contrôlé par l’attaquant, combinée à l’exécution du composant avec des permissions trop élevées.
Un utilisateur disposant déjà d’un accès au système pourrait ainsi exploiter cette faiblesse pour modifier la propriété de fichiers auxquels il ne devrait normalement pas pouvoir apporter ce type de changement.
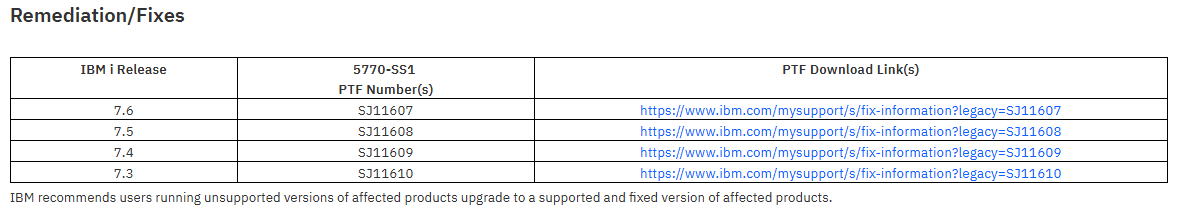
🛠️ Correctifs et recommandations
Les environnements IBM i utilisant le Network Authentication Service doivent être vérifiés afin d’identifier les systèmes concernés par CVE-2026-84414.
Il est recommandé d’appliquer les correctifs IBM disponibles pour cette vulnérabilité et de limiter autant que possible les accès locaux aux systèmes IBM i.
Une attention particulière doit également être portée aux comptes disposant déjà de privilèges importants, afin de réduire les possibilités d’exploitation en cas de compromission d’un compte utilisateur.
📌 Conclusion
Avec un CVSS de 7.8, CVE-2026-84414 constitue une vulnérabilité sérieuse pour les environnements IBM i concernés.
Même si son exploitation nécessite qu’un attaquant soit local et authentifié, la possibilité de modifier la propriété de fichiers arbitraires peut avoir des conséquences importantes sur l’intégrité et la sécurité du système.
👉 La mise à jour du composant Network Authentication Service doit donc être considérée comme prioritaire sur les environnements concernés.
🔗 Lien officiel IBM Security Bulletin 🔗
⚡Agissez maintenant pour sécuriser votre environnement IT avec STR-iCT !
🔐 Restez informé sur les dernières alertes cybersécurité !