📅 17 Septembre 2026
IBM a publié un nouveau bulletin de sécurité concernant le Network Time Protocol (NTP) d’IBM i.
Ce bulletin regroupe 8 vulnérabilités affectant notamment la bibliothèque libevent, utilisée dans le traitement de communications réseau et de données liées au protocole NTP.
Les failles concernent principalement le traitement des requêtes HTTP, la gestion des données réseau, ainsi que différentes erreurs de manipulation de la mémoire.
➡️ Deux vulnérabilités atteignent un score CVSS de 9.2, ce qui place ce bulletin parmi les alertes nécessitant une attention particulière.
🚨 Deux vulnérabilités critiques à surveiller
🔥 CVE-2026-63382 – HTTP Request Smuggling
Score CVSS : 9.2 – Criticité critique
Cette vulnérabilité concerne le traitement des requêtes HTTP par libevent.
Certaines différences dans l’interprétation des en-têtes Transfer-Encoding, des requêtes fragmentées ou encore des retours à la ligne peuvent provoquer une désynchronisation entre un proxy et le serveur.
Un attaquant distant peut alors parvenir à faire interpréter une même requête de manière différente par les différents composants de l’infrastructure.
Ce mécanisme peut notamment permettre de faire passer une seconde requête en contrebande, de contourner certains contrôles d’accès ou encore de provoquer un empoisonnement du cache.
👉 Avec un CVSS de 9.2, cette vulnérabilité constitue l’un des points majeurs de ce bulletin, notamment pour les environnements dans lesquels IBM i se trouve derrière un proxy ou plusieurs composants HTTP.
🔥 CVE-2026-63385 – Failles dans l’analyse des données HTTP
Score CVSS : 9.2 – Criticité critique
Cette seconde vulnérabilité critique concerne également le traitement des requêtes HTTP par libevent.
Deux mécanismes sont notamment concernés : le traitement des caractères NUL encodés dans les URI et l’acceptation de certains caractères de contrôle dans les valeurs d’en-têtes.
Ces comportements peuvent conduire différents composants d’une infrastructure à interpréter différemment une même requête.
Selon l’architecture utilisée, cela peut permettre de contourner certaines validations, d’injecter des en-têtes ou de provoquer des problèmes de contrôle d’accès.
👉 Cette vulnérabilité présente elle aussi un score CVSS de 9.2 et doit donc être considérée comme prioritaire lors de la mise à jour des environnements concernés.
⚠️ Autres vulnérabilités identifiées
Le bulletin corrige également plusieurs vulnérabilités liées à la mémoire et au traitement des données réseau.
⚠️ CVE-2026-63383 – Lecture hors limites
Score CVSS : 8.7
Une erreur dans le traitement de données tagged peut provoquer une lecture en dehors de la zone mémoire prévue.
Un attaquant capable de fournir des données spécialement conçues peut ainsi provoquer un crash du processus, affectant la disponibilité du service.
⚠️ CVE-2026-63384 – Dépassement d’entier
Score CVSS : 8.7
Une conversion incorrecte d’une valeur contrôlée par l’attaquant peut entraîner un calcul de taille incorrect lors d’une allocation mémoire.
L’exploitation peut provoquer une consommation excessive de ressources et conduire à un déni de service.
⚠️ CVE-2026-63388 – Écriture hors limites dans le tas
Score CVSS : 8.4
Cette vulnérabilité affecte la gestion des adresses de connexion locales et peut provoquer une corruption de la mémoire du processus.
Dans certaines conditions, un attaquant local peut ainsi provoquer un crash ou altérer des données en mémoire.
⚠️ CVE-2026-63387 – Dépassement de tampon
Score CVSS : 7.0
Une erreur dans le traitement de certaines réponses DNS peut provoquer une écriture d’un octet en dehors de la zone mémoire prévue.
L’exploitation peut entraîner une corruption mémoire ou un crash du processus.
🔎 Vulnérabilités complémentaires
Deux autres failles présentent des scores plus modérés :
- CVE-2026-63379 – CVSS 6.3 : possibilité de placer des données sensibles dans des trailers HTTP, pouvant conduire à du header smuggling, un contournement d’autorisation ou un empoisonnement du cache.
- CVE-2026-63381 – CVSS 5.8 : vulnérabilité de type Use-After-Free pouvant provoquer une corruption mémoire et un crash du processus.
Ces vulnérabilités complètent le bulletin et montrent que les problèmes corrigés concernent plusieurs couches du traitement réseau.
🛠️ Correctifs et recommandations
Les vulnérabilités présentées dans ce bulletin sont corrigées dans les versions libevent 2.1.13 et 2.2.2-alpha.
IBM recommande d’appliquer les correctifs disponibles pour les environnements IBM i concernés.
Une attention particulière doit être portée aux systèmes utilisant des composants réseau ou des architectures dans lesquelles plusieurs intermédiaires — notamment des proxys — interprètent les mêmes requêtes.
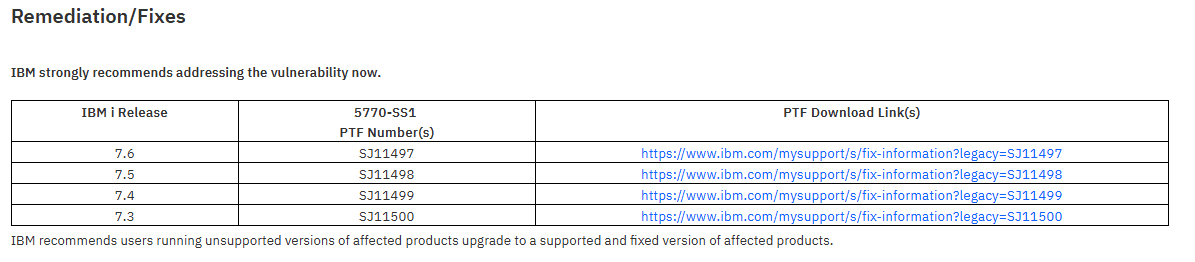
✔️ Appliquer les PTF et correctifs IBM i correspondants
✔️ Vérifier les composants utilisant libevent dans l’environnement
✔️ Contrôler les architectures réseau impliquant des proxys ou caches intermédiaires
✔️ Porter une attention prioritaire aux vulnérabilités CVE-2026-63382 et CVE-2026-63385, toutes deux notées CVSS 9.2
👉 Les PTF exacts à appliquer seront indiqués dans la capture d’écran de l’article.
📌 Conclusion
Ce bulletin regroupe 8 vulnérabilités affectant IBM i et son environnement NTP, avec des impacts allant du déni de service à la corruption mémoire et au contournement de mécanismes de sécurité.
Deux vulnérabilités se distinguent particulièrement : CVE-2026-63382 et CVE-2026-63385, toutes deux évaluées à 9.2/10.
La mise à jour des environnements concernés doit donc être traitée avec une attention particulière, notamment lorsque le système repose sur des composants intermédiaires chargés d’analyser ou de transmettre les requêtes réseau.xploitation.
🔗 Lien officiel IBM Security Bulletin 🔗
⚡Agissez maintenant pour sécuriser votre environnement IT avec STR-iCT !
🔐 Restez informé sur les dernières alertes cybersécurité !