📅 23 Octobre 2026
IBM a publié un bulletin de sécurité signalant six vulnérabilités affectant OpenSSL sur IBM i. Les failles concernent plusieurs mécanismes de sécurité, notamment la gestion des connexions DTLS, le traitement des certificats et la génération de signatures cryptographiques.
Les impacts varient selon les vulnérabilités : déni de service, divulgation potentielle de données en mémoire ou fuite d’informations pouvant, dans certains cas, compromettre une clé privée. La faille la plus sévère atteint un score CVSS de 8.2.
⚠️ La vulnérabilité principale : risque de fuite de mémoire via DTLS
CVE-2026-84782 — CVSS 8.2
Cette vulnérabilité concerne la gestion des retransmissions de messages lors d’une négociation DTLS. Dans certaines circonstances, lorsqu’une écriture de message est interrompue puis reprise, le mécanisme de retransmission peut utiliser une position incorrecte dans le tampon mémoire.
Un attaquant distant pourrait alors recevoir des données présentes dans la mémoire du processus, transmises comme des données de négociation, ou provoquer un crash de l’application. La faille combine donc un risque de divulgation d’informations et d’indisponibilité du service.
🧩 Autres vulnérabilités : disponibilité et cryptographie
Les cinq autres vulnérabilités se répartissent en deux grandes catégories.
Déni de service : certificats et connexions sécurisées
Deux failles peuvent provoquer l’arrêt d’une application dans des circonstances spécifiques :
- CVE-2026-35189 — CVSS 5.3 : un certificat spécialement conçu peut entraîner une consommation disproportionnée de mémoire lors d’une négociation TLS. Une forte pression mémoire peut provoquer un déni de service, notamment si plusieurs connexions sont exploitées simultanément.
- CVE-2026-75805 — CVSS 5.3 : un client CMP traitant une réponse de révocation de certificat spécialement construite peut accéder à un pointeur nul et s’arrêter. L’exploitation nécessite notamment un serveur CMP malveillant ou compromis, ou un scénario d’interception répondant aux conditions décrites par IBM.
La vulnérabilité CVE-2026-75806 (CVSS 5.3) concerne également la disponibilité : un datagramme non authentifié peut interrompre une association DTLS 1.2 existante utilisant une suite de chiffrement AEAD. L’impact reste limité à la connexion ciblée.
Fuite temporelle : risque pour les clés privées
Les deux dernières vulnérabilités concernent la génération de signatures cryptographiques :
- CVE-2026-54872 — CVSS 3.7 : des variations dans le temps de calcul de certaines signatures ECDSA et SM2 peuvent révéler des informations sur une valeur secrète utilisée lors de la signature. Une exploitation nécessiterait un grand nombre de mesures et pourrait, dans certaines conditions, contribuer à retrouver la clé privée.
- CVE-2026-77696 — CVSS 3.7 : une fuite temporelle similaire affecte la génération de signatures SM2, dont le temps de calcul dépend de valeurs secrètes.
Ces deux failles nécessitent des conditions particulières et des observations répétées. Leur pertinence dépend notamment des algorithmes et des courbes cryptographiques effectivement utilisés par les applications.
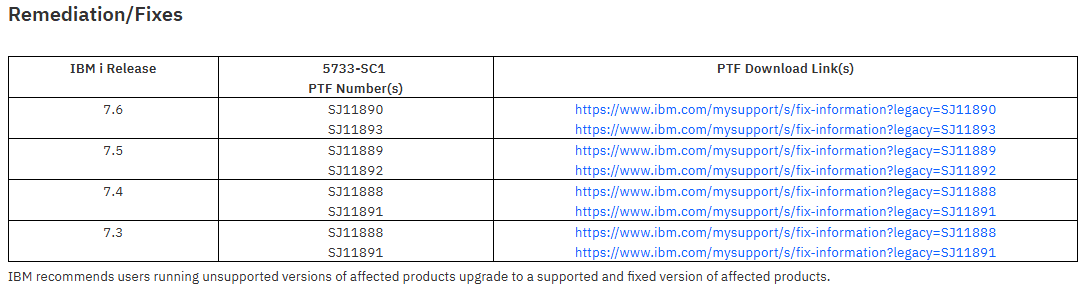
🛠️ Correctifs et recommandations
Il est recommandé de vérifier les environnements IBM i concernés et d’appliquer les correctifs IBM associés à ce bulletin dès qu’ils sont disponibles. Une attention prioritaire doit être accordée à la CVE-2026-84782, compte tenu de son score CVSS de 8.2 et de son potentiel de divulgation de mémoire.
Il convient également d’identifier les applications utilisant OpenSSL pour les échanges TLS/DTLS, les opérations de signature et les traitements de certificats.
📌 Conclusion
Ce bulletin regroupe six vulnérabilités OpenSSL aux impacts variés. Si plusieurs présentent un risque principalement lié à la disponibilité, les failles touchant la mémoire et les opérations cryptographiques méritent également une attention particulière.
La CVE-2026-84782 constitue le principal point d’attention, avec un risque de divulgation de données en mémoire ou de déni de service. Une vérification des systèmes concernés et l’application des correctifs IBM restent les mesures prioritaires.
🔗 Lien officiel IBM Security Bulletin 🔗
⚡Agissez maintenant pour sécuriser votre environnement IT avec STR-iCT !
🔐 Restez informé sur les dernières alertes cybersécurité !