📅 16 Octobre 2026
IBM signale une vulnérabilité critique affectant l’interface graphique d’administration du HTTP Server sur IBM i. Référencée CVE-2026-96119, cette faille est liée à une mauvaise validation des données traitées par l’application web.
Avec un score CVSS de 9.9, elle pourrait permettre à un attaquant distant authentifié d’accéder à des informations sensibles ou d’exécuter du code arbitraire sur le système.
🔍 Une faille d’injection de code
La vulnérabilité relève de la catégorie CWE-94 – Improper Control of Generation of Code, qui correspond à un contrôle insuffisant de la génération de code.
En cause : une sanitisation inadéquate des données par l’application web d’administration HTTP Server. Un attaquant disposant d’un compte authentifié et d’un accès réseau pourrait exploiter cette faiblesse pour injecter du code et provoquer son exécution sur le système IBM i.
L’exploitation ne nécessite pas d’interaction supplémentaire de la part d’un utilisateur, selon le vecteur CVSS fourni par IBM.
⚠️ Un impact potentiellement majeur
Le score CVSS de 9.9 reflète l’impact potentiel élevé de cette vulnérabilité sur les trois piliers de la sécurité :
- Confidentialité : élevée, avec un risque d’accès à des informations sensibles.
- Intégrité : élevée, en raison de la possibilité d’exécuter du code arbitraire.
- Disponibilité : élevée, le système pouvant également être affecté par une exploitation réussie.
Même si un accès authentifié est nécessaire, le niveau de criticité impose de traiter cette faille comme une priorité.
🚨Une vulnérabilité Java à ne pas oublier
Enfin, le bulletin mentionne CVE-2026-61308, une vulnérabilité d’improper access control dans Java SE.
Avec un CVSS de 6.8, elle est difficile à exploiter mais peut être attaquée à distance via HTTP sans authentification. Une exploitation réussie pourrait permettre un accès non autorisé à des données critiques accessibles depuis Java SE.
🛠️ Correctifs et recommandations
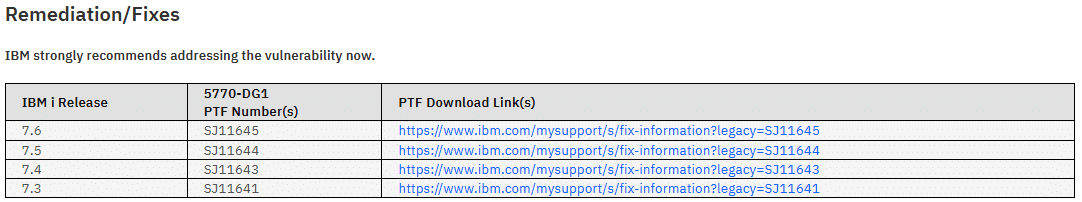
Il est recommandé de vérifier rapidement les environnements IBM i concernés et d’appliquer les correctifs publiés par IBM pour la CVE-2026-96119.
Dans l’attente du déploiement, il convient de limiter l’accès à l’interface d’administration HTTP Server aux seuls utilisateurs autorisés et de contrôler les comptes disposant de ces accès.
📌 Conclusion
Avec un score CVSS de 9.9, la CVE-2026-96119 représente une menace sérieuse pour les environnements IBM i exposant leur interface d’administration HTTP Server.
La possibilité d’exécuter du code arbitraire à distance rend cette vulnérabilité particulièrement préoccupante. La vérification des systèmes concernés et l’application des correctifs IBM doivent être prioritaires.
🔗 Lien officiel IBM Security Bulletin 🔗
⚡Agissez maintenant pour sécuriser votre environnement IT avec STR-iCT !
🔐 Restez informé sur les dernières alertes cybersécurité !