

Posts de Noe
Alerte Sécurité IBM i : Problème IASP sur V7R4 et V7R5 🚨 (23/10/2024)
IBM vient de publier une alerte de sécurité critique concernant les partitions avec un IASP et les versions V7R4 TR10 et V7R5 TR4. Un compteur interne peut devenir négatif, ce qui entraînera :⚠️ Arrêt de l’écriture des pages IASP⚠️ Ralentissement des performances systèmeLe problème nécessite un IPL pour être résolu. Voici ce que vous devez…
Lire la suiteAlerte Sécurité IBM i : Bulletin de faille sur IBM Java SDK et IBM Java Runtime for IBM i (17/10/2024)

Bulletin de sécurité : IBM Java SDK et IBM Java Runtime for IBM i sont vulnérables en raison de multiples failles de sécurité pour la plupart liées à des composants JAVA. IBM® SDK Java™ Technology Edition et IBM® Runtime Environment Java™ utilisés par IBM i sont sensible à une attaque distante provoquant un impact sur…
Lire la suiteAlerte Sécurité IBM i : MD5 « SLOTH » (08/10/2024)

Une vulnérabilité dans l’algorithme de signature et hachage MD5 a été découverte par IBM. [CVE-2015-7575] Il s’agit d’une attaque de type SLOTH ou « Security Losses from Obsolete and Truncated Transcript Hashes ». Pour faire simple SLOTH est un acronyme désignant la perte de sécurité due à l’utilisation de constructions de hachage obsolètes et tronquées dans les…
Lire la suiteAlerte Sécurité IBM i : Node.js , IBM Rational Developer for i RPG and COBOL + Modernization Tools, Java Edition (07/10/2024)

Nouvelle vulnérabilité publiée par IBM concernant l’environnement de développement Node.js, et plus précisément IBM Rational Developer for i RPG and COBOL + Modernization Tools, Java Edition [CVE-2024-36138]. Pour simple rappel, Node.js est utilisé comme runtime/SDK pour les applications Apache Cordova dans IBM Rational Developer for i RPG and COBOL + Modernization Tools édition Java.Dans le…
Lire la suiteAlerte Sécurité IBM i : Vulnérabilités critiques sur IBM HTTP Server ! (05/10/2024)

📢 Nouveau bulletin de sécurité publié par IBM – CVE-2024-6387 🚨 IBM HTTP Server (powered by Apache) est vulnérable à plusieurs attaques critiques :✔️ Déni de service (DoS) 💥✔️ Exécution de code arbitraire 🖥️⚠️✔️ Accès non autorisé aux fichiers système 🔓 Ces vulnérabilités affectent Apache HTTP Server, utilisé par IBM HTTP Server, et permettent à…
Lire la suiteAlerte Sécurité IBM i : Vulnérabilités critiques sur ISC BIND (04/10/2024)

📢 IBM a publié un nouveau bulletin de sécurité [CVE-2024-6387] concernant des vulnérabilités impactant BIND et ses liaisons ISC sur IBM i. 💡 Pourquoi c’est important ?BIND (Berkeley Internet Name Domain) est le serveur DNS open-source le plus utilisé aujourd’hui. Développé par l’Internet Systems Consortium (ISC), il joue un rôle clé dans la gestion des…
Lire la suiteAlerte Sécurité IBM i : OpenSSH & Gestionnaire de signal (03/09/2024)

Bonjour à tous ! Nouveau bulletin de sécurité publié par IBM [CVE-2024-6387]. OpenSSH utilisé par IBM i pourrait permettre à un attaquant distant d’exécuter du code arbitraire sur le système. Cela provient d’une condition de course du gestionnaire de signal qui a mal été programmé. En envoyant une requête spécialement conçue, un attaquant pourrait exploiter…
Lire la suiteAlerte Sécurité IBM i : IBM i Service Tools Server SST (10/06/2024)
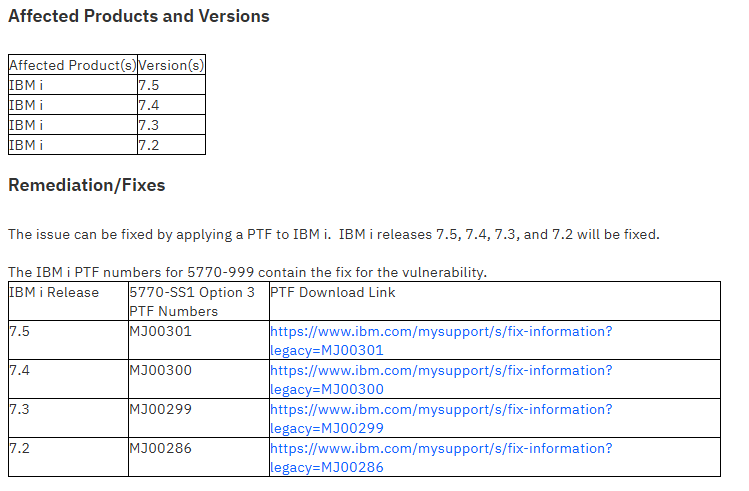
Bulletin de sécurité [CVE-2024-31878]. Bonjour à tous et à toutes aujourd’hui nouvelle faille découverte sur « IBM i Service Tools Server (SST) ».L’outil de service est vulnérable à l’énumération des utilisateurs SST par un attaquant distant. Cette vulnérabilité peut être utilisée par un acteur malveillant pour collecter des informations sur les utilisateurs du SST qui peuvent être…
Lire la suiteAlerte Sécurité IBM i : libuv (10/06/2024)

Nouvelle alerte qui dérive des postes précédents car elle ne concerne pas directement l’installation de Node.js mais l’une de ses possibles importations. La faille que nous parlons aujourd’hui provient de l’importation de la bibliothèque libuv dans Node.js.Pour information ou rappel libuv sert principalement à prendre en charge les E/S asynchrones basées sur des boucles d’événements.Sa…
Lire la suiteAlerte Sécurité IBM i : OpenSSL – Deuxième Partie (10/06/2024)

Bonjour à toutes et à tous ! 👉 Ce poste est la deuxième partie du bulletin de sécurité sur OpenSSL, suite à notre première partie sur Node.js (📎 lien vers la première partie ici). Aujourd’hui, nous nous concentrons sur les failles découvertes dans la bibliothèque OpenSSL, largement utilisée pour la gestion des connexions SSL et…
Lire la suite