

Posts de Noe
Alerte Sécurité IBM i — Vulnérabilité sur IBM i : Injection d’en-tête HTTP (18/04/2025)
🔴IBM a émis une alerte concernant une nouvelle vulnérabilité affectant IBM Navigator for i identifiée sous la référence CVE-2025-2950, cette faille est évaluée avec un score CVSS de 5.4/10. La problème provient d’une neutralisation incorrecte du contenu des en-têtes HTTP dans IBM Navigator for i.Un utilisateur authentifié peut exploiter cette faiblesse pour manipuler l’en-tête Host…
Lire la suiteAlerte Sécurité IBM i : Récupération Ethernet pour certains adaptateurs IBM i (12/03/2025)
🔴Une condition d’erreur a été identifiée affectant les systèmes d’exploitation IBM i versions 7.4.0 et 7.5.0 lorsqu’ils utilisent les adaptateurs Ethernet suivants (CCINs) : 2F04, 2CEC, 2CF3, 2CFA, 2CFB, 2CF9, 58FB, 58FA et EC2A. 📌Détails du ProblèmeLorsqu’une opération de récupération est nécessaire sur ces adaptateurs, elle entraîne leur passage à un état d’échec. Une fois…
Lire la suiteAlerte Sécurité IBM i : Déni de service par contournement de base de données (12/02/2025)
🔍 Bulletin de Sécurité – IBM i : Vulnérabilité Affectant l’Accès à la Base de Données (CVE-2024-52895) IBM i est concerné par une vulnérabilité pouvant entraîner un déni de service sur l’accès à la base de données. Cette faille, référencée sous CVE-2024-52895, est causée par un contournement des restrictions de capacité de la base de…
Lire la suiteAlerte Sécurité IBM i : Elévation de privilèges (25/02/2025)
🚨 Alerte Critique de Sécurité : Vulnérabilité IBM i (CVE-2024-55898) – Risque Élevé d’Élévation de Privilèges 🚨 Une faille majeure a été identifiée sur IBM i, exposant les systèmes à un risque critique d’élévation de privilèges. Cette vulnérabilité, référencée sous le code CVE-2024-55898, est due à un élément de chemin de recherche non contrôlé, permettant…
Lire la suiteAlerte Sécurité IBM i : Vulnérabilités sur Java SDK ! (11/02/2025)
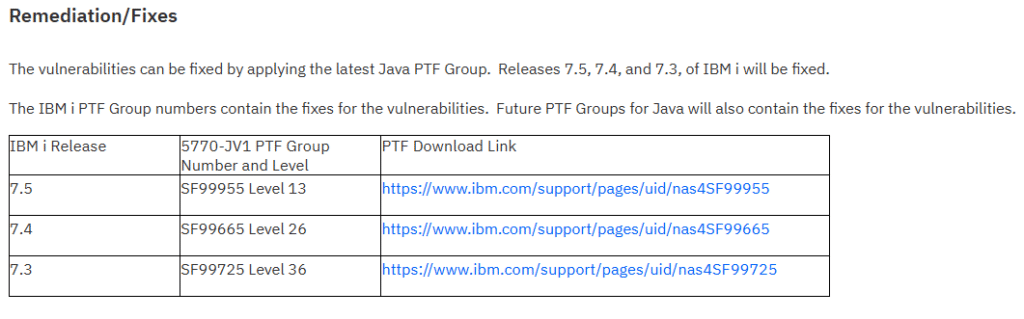
📢 IBM a publié un nouveau bulletin de sécurité concernant IBM® SDK Java™ Technology Edition et IBM® Runtime Environment Java™ utilisés par IBM i. 🚨 Deux vulnérabilités majeures ont été identifiées :✔️ Déni de service partiel via les composants Networking & Serialization [CVE-2024-21208 & CVE-2024-21217]✔️ Erreur de calcul de longueur de chaîne dans Eclipse OpenJ9…
Lire la suiteAlerte Sécurité IBM i : RDi XStream (27/01/2025)
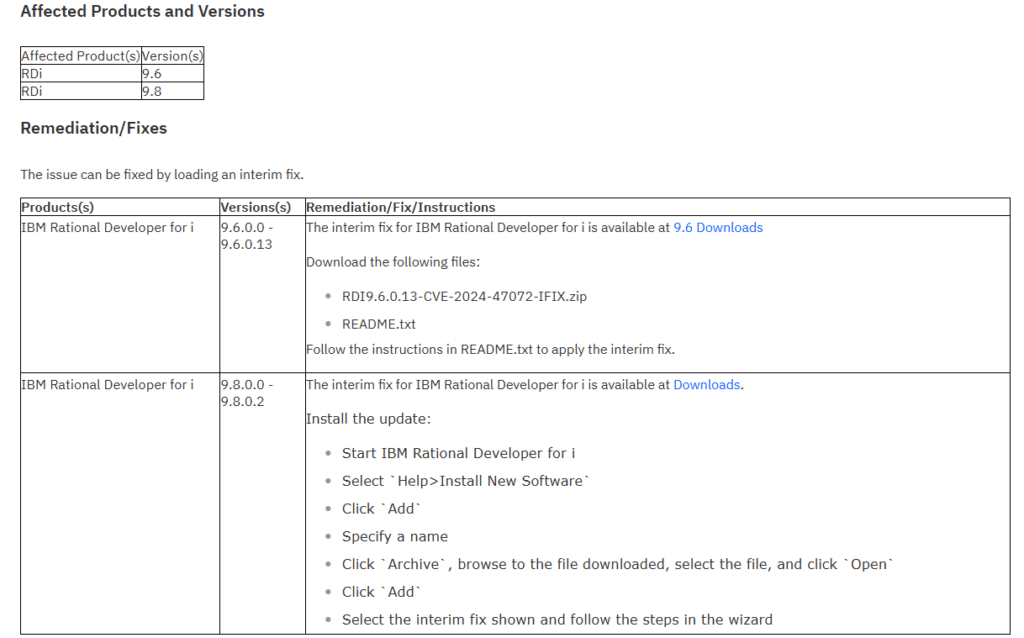
Bonjour à tous et toutes, Nouvelle alerte de sécurité qui concerne une attaque par débordement de mémoire tampon dans l’IBM Rational Developer for i. L’environnement contient une fonctionnalité de sérialisation du profil XML du débogueur appelé XStream. Pour rappel XStream est une bibliothèque Java qui a pour but de faciliter la conversion du langage Java…
Lire la suiteAlerte Sécurité IBM i : IBM PowerHA SystemMirror (13/01/2025)

Bulletin de sécurité : IBM PowerHA SystemMirror pour IBM i est vulnérable à de multiples vulnérabilités dans l’interface Web PowerHA. L’interface Web PowerHA permet de gérer facilement les opérations PowerHA à partir d’un navigateur Web. L’interface Web d’IBM PowerHA SystemMirror pour IBM i est vulnérable à l’obtention de valeurs de cookies (CVE-2024-55897) et au détournement…
Lire la suiteAlerte Sécurité IBM i : 2 failles critiques sur Rational Developer for i (RDi) !(10/12/2024)

📢 IBM vient de publier un bulletin de vulnérabilités concernant l’environnement de développement Rational Developer for i (RDi). 🚨 Deux failles ont été identifiées dans la fonctionnalité Code Coverage :✔️ [CVE-2024-47554] Déni de service (DoS) dans le module PDF Exporter 🛑✔️ [CVE-2024-45801] Exécution de code à distance dans le module Reports ⚠️ 🔎 Détails des…
Lire la suiteAlerte Sécurité IBM i : 4 failles sur IBM HTTP Server ! (09/12/2024)
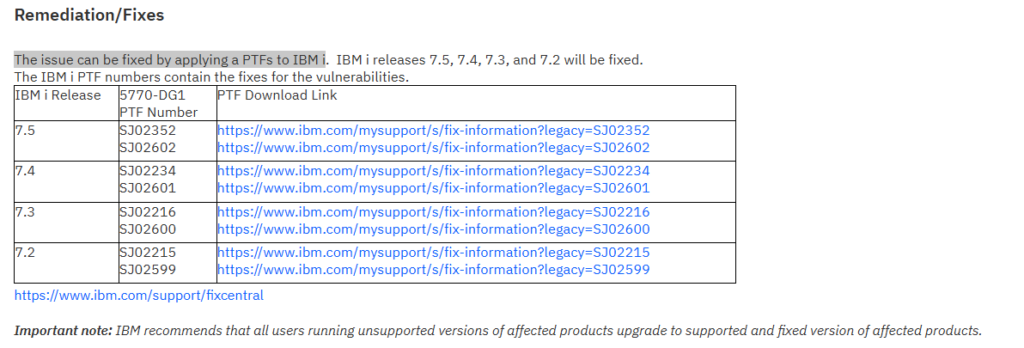
📢 IBM a publié un nouveau bulletin de sécurité concernant IBM HTTP Server (powered by Apache).💡 Pourquoi c’est important ?Le serveur est vulnérable à plusieurs attaques permettant à un attaquant distant de récupérer des informations sensibles, contourner des restrictions de sécurité et manipuler des requêtes côté serveur. 🔎 Détails des vulnérabilités 📂 CVE-2024-39884 – Inclusion…
Lire la suite⚠️ ALERTE CRITIQUE : Vulnérabilité critique sur le matériel IBM ⚠️ (07/11/2024)
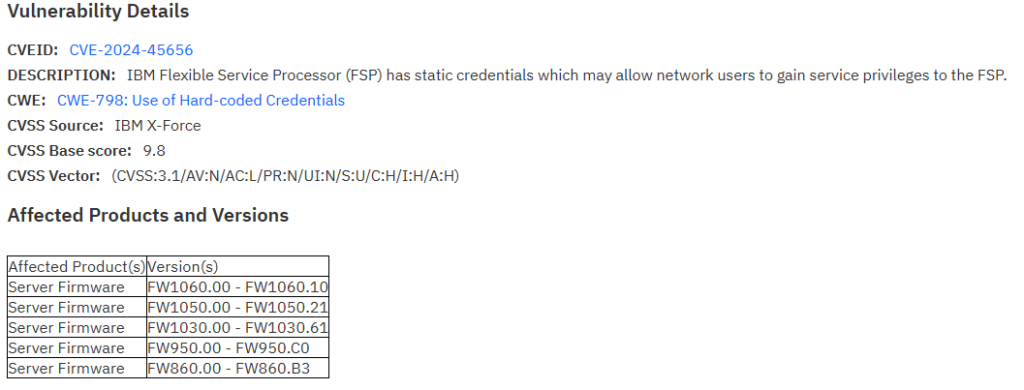
📢 IBM vient de publier une vulnérabilité majeure affectant les processeurs IBM Flexible Service Processor (FSP) [CVE-2024-45656]. Ce problème permet à des utilisateurs malveillants d’obtenir des privilèges de service sur le FSP, une composante essentielle pour la gestion hors bande du serveur. Cette vulnérabilité présente un score CVSS de 9.8, ce qui en fait une…
Lire la suite