

Posts de Noe
Alerte Sécurité IBM i : 10 failles découvertes 🛑 ! (10/06/2024)

IBM a publié récemment un bulletin de sécurité majeur concernant principalement Node.js et la bibliothèque OpenSSL. Dans cette première partie, nous allons nous concentrer sur les failles liées à Node.js, tandis qu’une seconde partie couvrira celles concernant OpenSSL. 🛠️ Node.js sur IBM i : Principales vulnérabilités Sur IBM i, Node.js est utilisé principalement comme runtime…
Lire la suiteAlerte Sécurité IBM i : IBM® Performance Tools for i (13/11/2023)

Bonjour ! Nouvelle alerte de sécurité concernant le programme sous licence IBM® Performance Tools for i. IBM® Performance Tools for i comprend de nombreuses applications supplémentaires qui complètent ou étendent les capacités des outils de performance de base disponibles dans le système d’exploitation comme des fonctions de collecte, d’analyse ou encore de reporting des données…
Lire la suiteAlerte Sécurité IBM i : Management Central (30/05/2024)

Bonjour à tous et à toutes aujourd’hui nouvelle faille publié par IBM dans le Management Central de l’IBM i. Pour simple rappel Management Central vous permet de gérer un ou plusieurs systèmes à partir d’un seul système cœur.Le module fonctionne par des groupes de systèmes d’extrémité similaires ou apparentés afin de faciliter la gestion, la…
Lire la suiteAlerte Sécurité IBM i : RDI (07/05/2024)

Nouvelle alerte de sécurité importante mise en ligne par IBM concernant son IDE.IBM nous informe que RDI (i IBM Rational Development Studio for i) est vulnérable à une élévation locale de privilèges d’un utilisateur due à l’appel d’une commande CL sans qualification de bibliothèque dans l’infrastructure du compilateur.Un acteur arbitraire peut alors faire en sorte que…
Lire la suiteAlerte Sécurité IBM i : ACS, Apache Mina SSHD Common (23/04/2024)
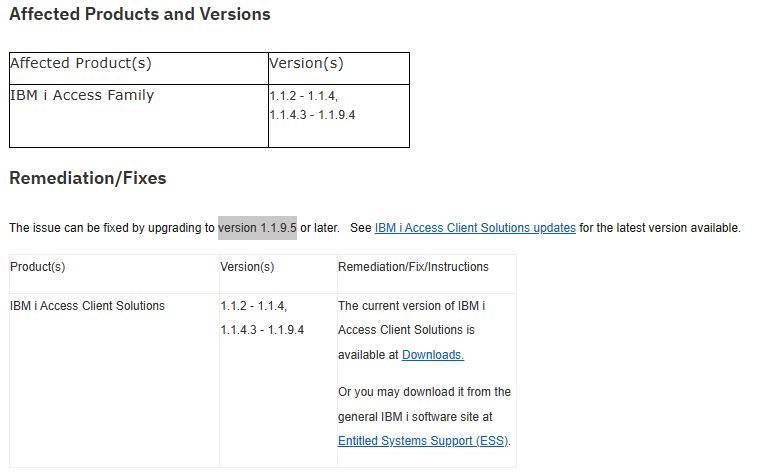
Nouveau bulletin de sécurité : IBM i Access Client Solutions est vulnérable à un attaquant distant qui contourne les contrôles d’intégrité dans Apache Mina SSHD Common. Apache MINA SSHD est une bibliothèque Java 100% pure qui supporte les protocoles SSH du côté client et du côté serveur, elle est utilisé par la fonctionnalité Open Source…
Lire la suiteAlerte Sécurité IBM i : ACS, Apache Commons Compress (23/04/2024)

Nouvelle faille découverte sur l’Access Client Solutions d’IBM i en raison de vulnérabilités dans la librairie d’Apache Commons Compress. IBM à identifier 2 formes d’attaques principales à cette faille d’indice 5.5 et elles passent toutes les 2 par la même pratique.En effet un attaquant, en persuadant une victime d’ouvrir un certain type de fichier spécialement…
Lire la suiteAlerte Sécurité IBM i : 6 failles critiques sur IBM Java SDK & Java Runtime ! (23/04/2024)

📢 Nouveau bulletin de sécurité IBM – Vulnérabilités Java 🚨 IBM a identifié 6 failles de sécurité affectant IBM Java SDK et IBM Java Runtime for IBM i.Ces vulnérabilités pourraient compromettre la confidentialité des utilisateurs 🛑 et sont principalement causées par des composants externes au programme. 🔎 Pour rappel : IBM Java SDK et IBM…
Lire la suiteAlerte Sécurité IBM i : faille dans le protocole HTTP/2 (15/03/2024)

Nouvelle faille découverte sur le Serveur HTTP des IBM i (powered by Apache) !Il s’avère que ce serveur se retrouve vulnérable à une attaque par déni de service due à une mauvaise gestion des flux multiplexés dans le protocole HTTP/2. Le protocole permet aux développeurs de personnaliser la hiérarchisation ou l’ordre dans lequel les ressources…
Lire la suiteAlerte Sécurité IBM i : Db2 pour IBM i (15/03/2024)

Bonjour à tous et toutes, nouvelle importante alerte de sécurité qui vient d’être publié par IBM qui concerne directement l’infrastructure Db2 pour IBM i. En effet selon IBM cette dernière pourrait permettre à un utilisateur local d’obtenir des privilèges élevés en raison d’un appel de bibliothèque non qualifiée. Suite à cette manipulation, un acteur malveillant…
Lire la suiteAlerte Sécurité IBM i : risque critique sur OpenSSH (13/11/2023)
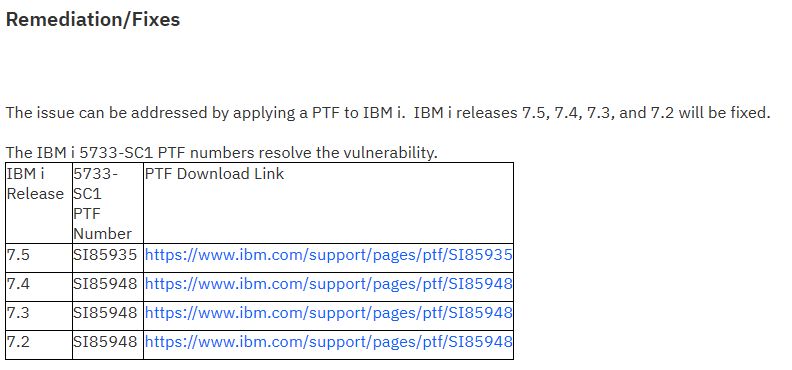
Bonjour très mauvaise nouvelle aujourd’hui suite à la publication d’une importante alerte de sécurité d’indice CVSS 9.8. Pour rappel l’indice CVSS (Common Vulnerability Scoring System) est un système permettant de calculer une note évaluant la criticité d’une vulnérabilité. Ce système va de 0, un risque quasiment nul à 10 un risque critique.Cette faille critique provient…
Lire la suite