

Posts de Noe
Alerte Sécurité IBM i : vulnérabilités dans IBM Db2 Mirror for i
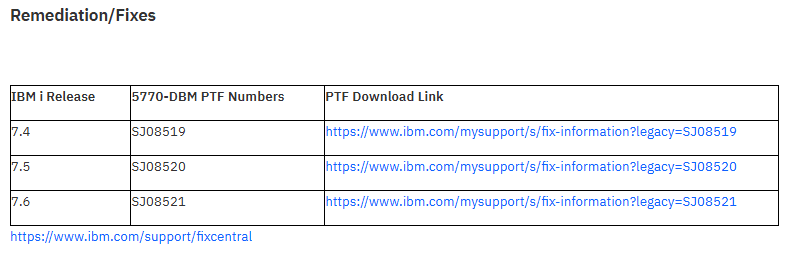
📅 20 Février 2026 La solution IBM Db2 Mirror for i est concernée par plusieurs vulnérabilités touchant son interface graphique, laquelle repose sur le framework Angular. Ces failles affectent directement des mécanismes critiques liés à la sécurité des applications web, notamment la protection contre les attaques de type XSS (Cross-Site Scripting) et XSRF (Cross-Site Request…
Lire la suiteAlerte Sécurité IBM i : Angular et Lodash vulnérabilités multiples

📅 20 Février 2026 Les composants IBM i, notamment Digital Certificate Manager (DCM) et Navigator for i, sont affectés par plusieurs vulnérabilités liées à l’utilisation de frameworks web modernes comme Angular et Lodash. Ces failles illustrent une problématique de plus en plus fréquente : l’introduction de vulnérabilités issues de l’écosystème JavaScript dans des environnements historiquement…
Lire la suiteWebSphere Application Server Liberty for IBM i : vulnérabilités multiples

🧾 Un nouveau bulletin de sécurité IBM WebSphere Application Server Liberty est une version moderne et légère du serveur d’applications WebSphere. Conçu pour les environnements cloud et les architectures API, il permet d’exécuter des applications Java (Jakarta EE, MicroProfile) avec une empreinte réduite et un démarrage rapide. 👉 Utilisé sur IBM i pour exposer des…
Lire la suite🚨 ALERTE CRITIQUE – IBM i exposé à une vulnérabilité OpenSSL (CVSS 9.8!) pouvant mener à une exécution de code à distance

C’est le type de bulletin que l’on ne voit pas tous les jours. IBM vient de publier une alerte de sécurité concernant OpenSSL sur IBM i, incluant une vulnérabilité critique notée 9.8/10, soit quasiment le maximum sur l’échelle CVSS. ➡️ Dans certains scénarios, un attaquant distant pourrait provoquer un crash… ou pire, exécuter du code…
Lire la suite🚨 Alerte Sécurité IBM i – Vulnérabilité DoS exploitable à distance menace la disponibilité des systèmes

Une nouvelle vulnérabilité critique (CVE-2026-1376) vient d’être publiée par IBM et concerne directement IBM i.Elle permet à un attaquant distant de provoquer un déni de service (DoS) en exploitant un mécanisme fondamental : l’authentification. ➡️ En clair : vos systèmes peuvent être saturés sans même qu’un accès valide ne soit nécessaire. 🔍 Détails de la…
Lire la suite🚨 Alerte Sécurité IBM i – Vulnérabilité DoS dans Db2 JSON Store (CVE-2025-66453)

IBM a identifié une vulnérabilité dans Db2 JSON Store Technology Preview sur IBM i pouvant provoquer un déni de service (DoS). Cette faille affecte principalement les environnements exposés à des entrées JavaScript non contrôlées. 🔍 Détails de la vulnérabilité ⚠️ Risques 🛠️ Correctif / Remédiation IBM recommande : 📌 Conclusion La vulnérabilité CVE-2025-66453 peut provoquer…
Lire la suite⚠️ Alerte Sécurité IBM i – Vulnérabilités dans IBM Java SDK & Runtime (CVE-2025-53066, CVE-2025-53057)

IBM a publié un nouveau bulletin de sécurité concernant IBM Java SDK et IBM Java Runtime utilisés sur IBM i. Deux vulnérabilités ont été identifiées dans certains composants Java et pourraient permettre l’accès non autorisé à des données sensibles ou la modification de données via certaines APIs Java. ➡️ Si vos applications IBM i utilisent…
Lire la suite⚠️ Alerte Sécurité IBM i – Vulnérabilité XSS dans Navigator for i (CVE-2024-47875)
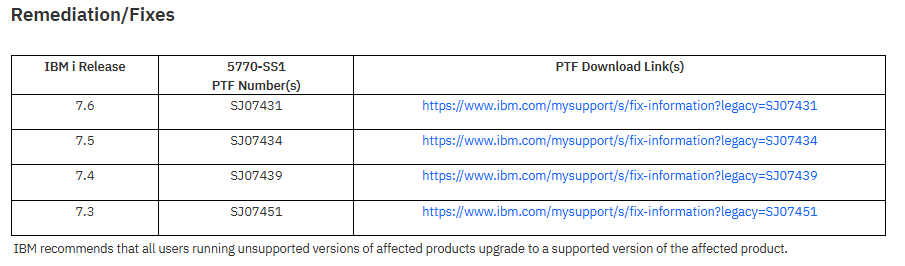
IBM a publié un bulletin de sécurité concernant Navigator for i, l’interface web d’administration d’IBM i. Une vulnérabilité de type Cross-Site Scripting (XSS) a été identifiée dans l’éditeur intégré du navigateur. ➡️ Concrètement, un attaquant pourrait injecter du contenu malveillant dans une page web afin d’exécuter du code dans le navigateur d’un utilisateur. 🔍 1.…
Lire la suite🚨 Alerte Sécurité IBM i – Multiples vulnérabilités dans IBM OmniFind Text Search Server for DB2 for i (10/12/2025)

IBM a publié un bulletin de sécurité concernant IBM OmniFind Text Search Server for DB2 for i.Plusieurs vulnérabilités ont été identifiées, dont une critique avec un score CVSS de 9.8/10. ➡️ Si vous utilisez OmniFind pour l’indexation et la recherche plein texte sur DB2 for i, cette alerte doit être traitée en priorité. 🔍 1.…
Lire la suite🚨 Alerte sécurité IBM i – Accès non autorisé à des informations (18/11/2025)
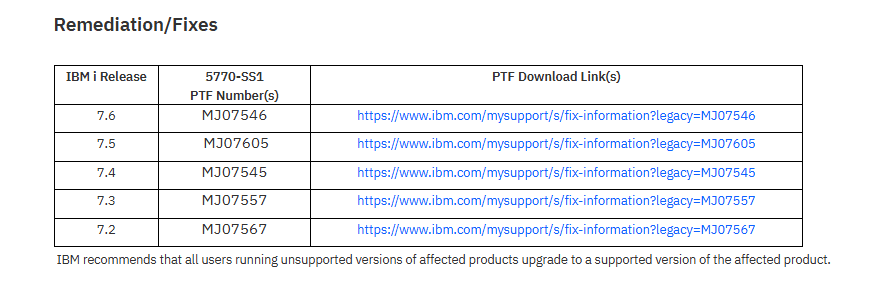
IBM signale une vulnérabilité affectant la gestion du cache de plans de base de données sur IBM i.Un utilisateur pourrait obtenir des informations sensibles sans disposer des droits nécessaires. 🔍 Détails de la vulnérabilité ⚠️ Risques 🛠️ Correctif / Remédiation IBM recommande de : 📌 Conclusion Cette vulnérabilité est sérieuse (CVSS 6.5) car elle permet…
Lire la suite