

Posts de Noe
Alerte Sécurité IBM i : IBM HTTP Server powered by Apache (16/10/2023)

Nouveau bulletin de sécurité : IBM HTTP Server (powered by Apache) pour IBM i est vulnérable aux attaques par fractionnement des requêtes HTTP en raison d’une erreur dans l’utilisation de mod_proxy (CVE-2023-25690). L’indice CVS de cette faille est de 6.1 nous vous recommandons donc de prendre le temps d’appliquer le PTF qui suit dans la…
Lire la suiteAlerte Sécurité IBM i : OpenSSL & OpenSSH (10/10/2023)
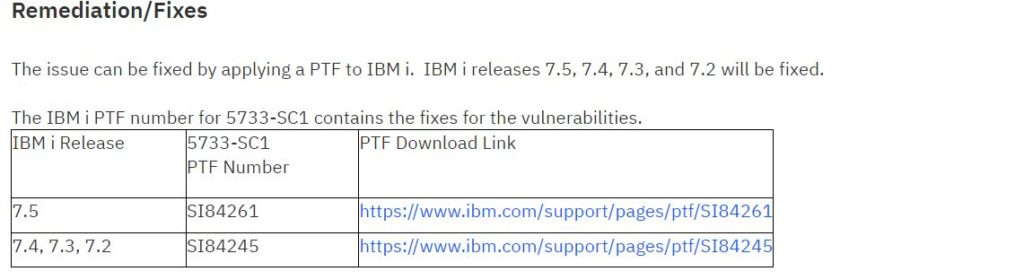
Nouveau bulletin de sécurité publié par IBM :OpenSSL et OpenSSH pour IBM i sont vulnérables à l’exécution de code arbitraire, au déni de service et au contournement des restrictions de sécurité en raison de multiples vulnérabilités, c’est une faille avec un code de sévérité de 8.1 nous conseillons donc vivement d’appliquer le correctif. Pour OpenSSH…
Lire la suite